
Armadin
Mandiant 창업자가 재설계한 AI 네이티브 공격형 보안 플랫폼 — 스텔스 해제 약 7개월 만에 기업가치 $25억 이상으로 리프라이싱
- 매출·ARR·고객 수 미공개. Series B 발표문에는 기업가치와 조달액 외에 재무 지표가 없습니다. “Fortune 500 및 정부 고객 대상 프로덕션 운영”은 회사 자체 발표이며 독립 검증이 불가합니다.
- 기업가치 “$25억 이상”의 pre/post 구분 미명시. 본문의 희석률·밸류에이션 배수 산출은 post-money 가정에 따른 당사 추정치입니다. Series A 시점 $6.5억(post)은 제3자(Arfur Rock, X 게시물) 보도에 의존한 비공식 수치입니다.
- Seed·Series A 분리 금액은 당사 산출치. 공식 발표는 합산 $189.9M이며, Seed $24M(WSJ 보도)을 차감한 Series A ≈ $165.9M는 당사 계산입니다. 별도로 SEC 제출 서류 기반 약 $165M 조달 보도(Cybersecurity Pulse)가 있어 방향은 일치하나 확정 수치는 아닙니다.
- Hyperattack 성과 수치 불일치. 동일 엔게이지먼트에 대해 Armadin 블로그는 “98건의 significant findings”, TENEX.ai 발표 및 The Register는 “238건의 security findings”로 기재합니다. 집계 기준 차이로 추정되나 확인되지 않았으며, 모든 수치는 자사 발표치(self-reported)입니다.
- 본사 소재지 표기 상이. 최근 보도자료 데이트라인은 Palo Alto, 초기 보도는 San Francisco, Crunchbase 등재는 Menlo Park입니다. 본 리포트는 최근 공식 데이트라인(Palo Alto, CA)을 기준으로 합니다.
- 사업 설명 오기 주의. 일부 데이터베이스·매체가 Armadin을 “실시간 위협 헌팅(real-time threat hunting)” 기업으로 기술하나, 회사 공식 포지셔닝은 에이전틱 공격형 보안(autonomous red teaming)입니다. 본 자료는 회사 공식 서술 기준입니다. 또한 Crunchbase 등재명 “Armadin Security”는 법인 공식 표기(“Armadin”)와 다릅니다.
- Mandiant–FireEye 거래 시점 표기 상이. 일부 매체는 2014년으로 기재하나, 다수 자료상 2013년 12월 $10억 인수로 확인됩니다. 본 자료는 2013년 12월 기준입니다.
Armadin은 2025년 9월 설립된 미국 AI 네이티브 공격형 보안(offensive security) 기업으로, 에이전트 군집(swarm)이 실제 공격자처럼 기업 공격면을 지속 공략하여 악용 가능한 경로를 검증·증명하는 플랫폼을 제공합니다. 본 건의 핵심 언더라이팅 논거는 창업자–시장 적합성(founder-market fit)입니다. 창업자는 사이버 침해 대응 분야에서 20년 이상 최전선에 있었고, 이미 한 차례 대형 엑싯을 완수한 반복 창업가(repeat founder)입니다.
1992년 미 공군 입대, 펜타곤 7th Communications Group에서 컴퓨터 보안 장교로 복무한 뒤 공군특별수사국(AFOSI) 특별수사관(1996~1998)으로 사이버범죄 수사를 담당했습니다. 민간에서는 Sytex 정보보안 디렉터(1998~2000, 이후 Lockheed Martin 인수), Foundstone 컴퓨터 포렌식 디렉터(2000~2003, 이후 McAfee 인수)를 거쳤으며, Lafayette College 컴퓨터과학 학사입니다. 2004년 Mandiant(전신 Red Cliff Consulting, 2006년 개명)를 창업해 침해사고 대응·위협 인텔리전스 분야 대표 기업으로 성장시켰고, 중국 인민해방군 산하 부대의 사이버 첩보 활동을 폭로한 보고서로 업계 인지도를 확립했습니다. 2013년 12월 FireEye가 Mandiant를 $10억에 인수한 뒤 FireEye COO·President를 거쳐 2016년 6월부터 CEO를 역임했고, 2021년 FireEye 제품 사업 매각 후 Mandiant 사명으로 복귀, 2022년 Google이 $54억에 인수(2022년 9월 완료)했습니다. 이후 보안 특화 VC Ballistic Ventures의 공동창업자·GP로 활동하며 CISA Cybersecurity Advisory Committee 위원을 겸임했고, 2025년 9월 Armadin을 설립했습니다. 2026년 9월 8일 Amazon 이사회에 선임되었습니다.
전 Google Cloud Security Principal Engineer. Mandiant 인수 이후 Google에서 대규모 보안 시스템의 기술 전략을 총괄했으며, Armadin의 제품·엔지니어링 전반을 이끕니다.
전 Mandiant 글로벌 레드팀 총괄. 전 세계에 분산된 약 210명 규모의 레드팀을 지휘한 이력이 보도되었으며, 에이전트 훈련의 기준이 되는 공격 방법론을 책임집니다.
전 Google SecOps 엔지니어. 에이전트 오케스트레이션 및 플랫폼 아키텍처를 담당합니다.
COO Barbara Massa(전 Mandiant EVP·Chief of Business Operations, NightDragon COO, 2026.6), CRO Brian Gumbel(전 Dataminr President·COO, Armis President·CRO, 2026.7), CFO Frank Verdecanna(전 Mandiant CFO, 2026.9). 독립이사로 George Kurtz(CrowdStrike 창업자·CEO)가 2026년 4월 합류했습니다.
Armadin은 에이전틱 공격 플랫폼 “Armadin Red”를 중심으로 엔터프라이즈·정부 고객에 구독형 모델로 접근합니다. 2026년 3월 10일 스텔스를 해제했고 당시 직원은 60명 이상이었습니다. 회사는 Series B 발표 시점에 Fortune 500 및 정부 고객 대상으로 에이전틱 공격 캠페인을 프로덕션에서 운영 중이라고 밝혔으나, 고객 수·ARR·계약 규모는 공개되지 않았습니다(Data Integrity Notice 1번 참조).
※ 위 수치는 Armadin·TENEX.ai의 2026년 8월 공동 엔게이지먼트(고객명 비공개) 및 Palo Alto Networks 블로그 기재 사항으로, 모두 자사 발표치입니다.
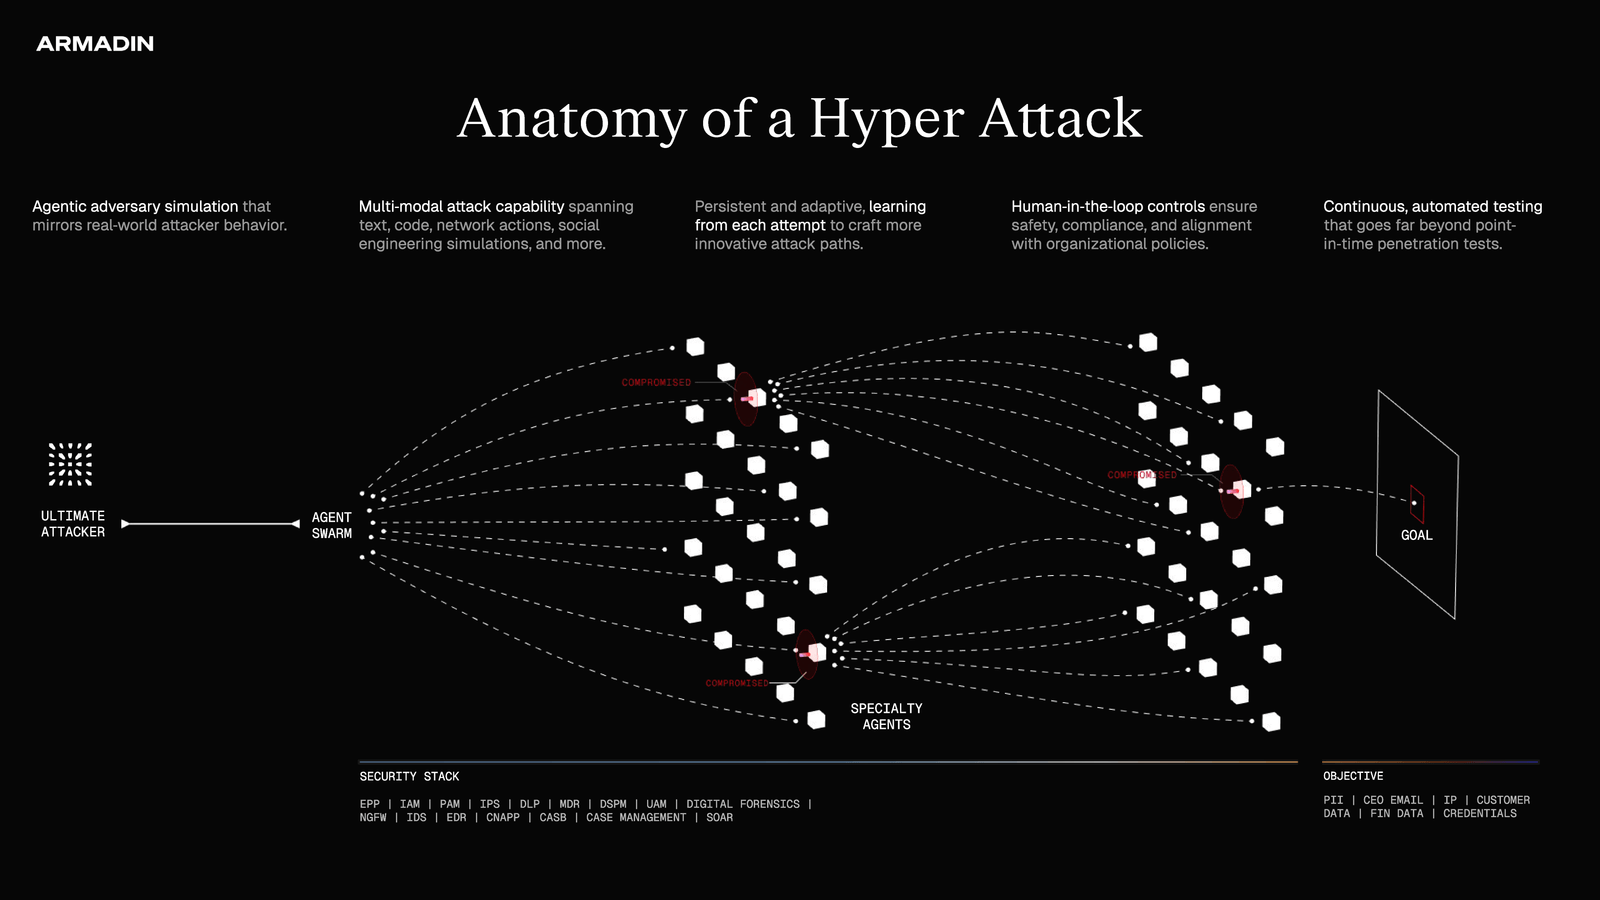
전문화된 에이전트 군집이 외부 공격면 정찰부터 비인증 원격코드실행(RCE), 내부 횡이동, 클라우드 전체 장악까지 이어지는 킬체인을 연쇄·검증합니다. 모든 행동은 인간 전문가 피드백으로 훈련된 안전 모델(safety model)이 감독하는 통제 계층을 거치며, 인간 전문가의 감독을 병행하는 구조입니다.
수만 개 에이전트가 병렬 실행되는 대규모 공격 시뮬레이션. 2026년 8월 TENEX.ai와 3일간 수행한 엔게이지먼트에서 약 1,700만 건의 공격 행동, 1,300회 공격을 집행했으며, 자격증명·소스코드·화이트리스트 없이 수행했다고 밝혔습니다. Black Hat 2026 시연의 중심 콘텐츠였습니다.
Series A 리드 투자자 Accel은 공격면을 실시간 지식 그래프로 매핑해 “지금 안전한가”에 답하는 사이버 시스템 오브 레코드를 제시했습니다. 복구 우선순위는 공격 체인 전체를 끊는 취약점 기준으로 산정하며, 자동 복구는 업무 중단 위험 때문에 점진적으로 확대하는 방침입니다.
채널 및 상업화 진척: 2026년 4월 Palo Alto Networks Unit 42의 “Frontier AI Defense” 서비스에 Armadin의 External AI Hyperattack Assessment가 편입되었습니다(수동 자산 탐색 → 에이전트 군집 공격 → 사후 침투 시뮬레이션 → 의사결정급 증거 로깅). 2026년 6월 Armadin Red 일반 출시(GA) 이후 COO(6월)·CRO(7월)·CFO(9월)를 순차 영입하며 상업 조직을 구축 중입니다. 8월 Black Hat, 4월 RSAC에서 대외 노출을 확대했습니다.
Armadin은 설립 약 13개월 만에 누적 $445M을 조달했습니다. 자본 구조의 특징은 ① 창업자 관계 펀드(Ballistic Ventures)의 시드 리드, ② 보안 특화 및 성장 단계 톱티어 VC(Accel, a16z, Kleiner Perkins, GV, Menlo)의 연속 참여, ③ 정보공동체 연계 전략 투자자(In-Q-Tel)의 존재입니다. 기존 투자자 전원이 Series B에 재참여해 내부자 신뢰(insider conviction)는 확인되나, 이는 동시에 가격 형성이 기존 주주 네트워크 내에서 이뤄졌다는 점도 의미합니다.
2025년 9월 설립 직후 시드 라운드를 마감했습니다. 시드 리드인 Ballistic Ventures는 Mandia 본인이 공동창업·GP로 있는 펀드로, 관계사 리드(related-party lead) 성격을 띱니다. 동 시기 SEC 제출 서류에서 보도된 실제 조달 규모(약 $1.65억)는 WSJ 보도 대비 훨씬 컸던 것으로 알려졌습니다(Data Integrity Notice 3번).
Arfur Rock이 WSJ 기사 인용 형태로 Accel·Kleiner Perkins·GV 등이 참여한 약 $1.6억 Series A가 $6.5억 post-money에 마감되었다고 게시했습니다. 회사 공식 확인이 없는 수치이므로 밸류에이션 step-up 산정의 기준점으로만 제한적으로 사용해야 합니다.
스텔스 해제와 동시에 발표된 합산 라운드로, 회사는 사이버보안 역사상 최대 규모의 Seed+Series A 합산이라고 주장합니다. Accel이 Series A를 리드했으며 GV, Kleiner Perkins, Menlo Ventures, In-Q-Tel이 참여, 8VC·Ballistic은 후속 투자(follow-on)했습니다. 이 시점에서 직원 60명 이상, Fortune 100 고객과 협업을 시작했다고 밝혔습니다(회사 발표).
라운드 구조: Andreessen Horowitz와 Accel이 공동 리드하고 신규 투자자 Bain Capital Ventures, Redpoint가 가세했으며, 기존 투자자 8VC·Ballistic·GV·In-Q-Tel·Kleiner Perkins·Menlo가 전원 재참여했습니다. 누적 조달액은 $445M입니다.
자금 용도(회사 공시): 에이전틱 보안 플랫폼 확장, 리서치·훈련 역량, 시장 진출(GTM) 확대.
투자자 논거: a16z의 David George는 Mandia가 침해 사고 최전선 경험을 바탕으로 엘리트 레드팀과 AI 엔지니어를 결합했다는 점을 투자 사유로 제시하며 “AI 시대의 대표 보안기업”이 될 것이라고 평가했습니다. Accel의 Ping Li는 에이전틱 공격자에 대한 최선의 방어는 AI 기반 공격이라는 Series A 시점의 확신이 더 강해졌다고 밝혔습니다.
Armadin의 방어력은 단일 기술 해자보다는 실전 공격자 노하우의 제품화 역량, 검증된 경영진 네트워크, 대규모 운용 실증, 자본·유통 채널의 결합에서 나옵니다. 아래 항목 중 기술적 우위 주장은 대부분 자사 발표 기반이므로 독립 벤치마크 확인 시까지 잠정 평가(provisional)로 취급해야 합니다.
창업자 Mandia와 Peña는 수십 년간 국가 수준 위협 행위자와 대치한 침해 대응·레드팀 경험을 보유합니다. 회사는 이를 “세계적 레드팀 운영자의 기준으로 AI 에이전트를 훈련”하는 방식으로 제품화한다고 설명합니다. 이 경험 자산은 신생 AI 네이티브 경쟁사가 단기간에 복제하기 어려운 암묵지(tacit knowledge)이나, 실제 모델 성능으로 전환되는지는 외부 검증이 필요합니다.
Mandiant CFO(Verdecanna, 14년 CFO 경력, 2개 상장사·2회 IPO·15건 이상 M&A 이력 보도)와 COO(Massa), Armis를 유니콘으로 이끈 CRO(Gumbel)를 설립 1년 내 영입했습니다. CrowdStrike 창업자 Kurtz가 독립이사로 참여한 점은 업계 최상위 네트워크에 대한 접근성을 시사합니다. 이는 향후 IPO·M&A 경로를 염두에 둔 “상장 준비형 경영진 구성”으로 해석됩니다.
26,000개 에이전트, 1,300회 공격, 25,000개 이상 서비스를 대상으로 자격증명 없이 3일간 수행한 Hyperattack은 카테고리 내 공개된 최대 규모의 실증 사례입니다(자사 주장). 모든 행동이 안전 모델 기반 통제 계층을 통과한다는 구조는 프로덕션 도입의 최대 장벽인 “파괴적 행위 위험”에 대한 설계 대응이며, 저위험 약점의 연쇄를 킬체인으로 입증하는 접근은 스캐너 대비 차별점입니다.
누적 $445M은 동일 카테고리 선두권(Horizon3.ai 누적 $428.5M 보도)과 같은 범위의 실탄입니다. In-Q-Tel을 통한 정보공동체 접점, Palo Alto Networks Unit 42 채널, Google 계열(GV)·a16z·Accel 네트워크는 엔터프라이즈·정부 세일즈 사이클 단축 요인으로 작용할 수 있습니다. 다만 채널 의존은 경로 종속(channel dependency)과 마진 희석 가능성도 동반합니다.
차세대 성장 동력 — 공격-방어 폐쇄 루프(Closed-loop): TENEX.ai와의 공동 엔게이지먼트는 공격 AI가 방어 AI를 학습·정제시키는 구조를 시연했습니다(방어 측이 101,169건 알림을 전량 분류하고 2,310억 건 이벤트에서 공격 흔적을 재구성했다고 발표). 회사의 목표 문구인 “effective autonomous security”는 탐지·증명을 넘어 복구·방어 자동화까지 확장하겠다는 의도로 읽히며, 이는 TAM 확장 논리이자 동시에 대형 플랫폼 벤더와의 정면 경쟁 구간입니다.
자율 모의해킹(autonomous pentesting) 카테고리는 2026년 들어 자본이 급속히 유입되며 밸류에이션이 동반 상승했습니다. Armadin은 후발 주자이면서 가장 높은 기업가치를 부여받은 그룹에 속하나, 공개 재무 지표에서는 선행 업체 대비 열위 또는 비교 불가 상태입니다.
| 기업 | 최근 라운드 / 기업가치 | 공개된 핵심 지표 | 비고 |
|---|---|---|---|
| Armadin | Series B $255.5M (2026.10) / $25억+ | 매출·고객 수 미공개. 누적 $445M | 설립 약 13개월, 공격형 에이전트 군집 + 인간 감독 |
| Horizon3.ai | Series E $250M (2026.8) / $20억+ | 고객 6,500~7,000+곳(보도 상이), ARR 성장률 약 120%(회사 발표), ARR 약 $1억(보도) | 누적 조달액은 매체별 상이($4.285억 vs $6.785억) |
| XBOW | Series C $1.2억 (2026.3, DFJ Growth·Northzone) + 전략 투자 $3,500만 (2026.5) / $10억+ | HackerOne 글로벌 리더보드 1위 이력 | 웹 애플리케이션 중심 에이전트 모의해킹 |
| Pentera | 누적 약 $2.5억 / $10억+ | ARR $1억+(2026.1), 기업 고객 1,200+ | 에이전트리스 보안 검증 선도 업체 |
| RunSybil | Seed $4,000만 (2026.3, Khosla 리드) | 전 OpenAI·Meta 보안/레드팀 출신 창업 | 사람 개입 없는 연속 블랙박스 테스트 지향 |
※ 경쟁사 수치는 제3자 매체·비교 블로그 기반이며, 일부는 경쟁 벤더(MindFort 등)가 작성한 비교 자료를 포함합니다. 해당 자료의 “Armadin은 인간 개입이 있어 완전 자율이 아니다”라는 평가는 경쟁사 시각임을 감안해야 합니다.
$25억+ 기업가치가 매출 지표 공개 없이 형성되었습니다. 비교군(Horizon3.ai, Pentera)은 ARR $1억 안팎에서 $10~20억대를 인정받았으므로, 향후 라운드 또는 엑싯에서의 가격 정당화는 ARR 가시화 속도에 전적으로 좌우됩니다. 상업화 실패 시 down-round 리스크가 가장 큰 항목입니다.
Mandia는 Armadin CEO이자 Ballistic Ventures GP이고 2026년 9월 Amazon 이사회에도 합류했습니다. 핵심 인물에 대한 브랜드 의존과 시간 배분(bandwidth) 리스크가 있으며, 시드 리드(Ballistic)–창업자 간 관계, 전 Mandiant 인맥 중심의 경영진 구성은 투자자–창업자 간 순환성(counterparty circularity)을 높입니다. Alphabet 계열 GV가 주주인 한편 CEO가 경쟁 클라우드(Amazon) 이사인 점도 중립성 관점에서 모니터링 대상입니다(애널리스트 관찰, 확정 이슈 아님).
Horizon3.ai·XBOW·Pentera·RunSybil 등 자본력을 갖춘 선행 업체가 다수이며, 월 $199부터 시작하는 저가형 AI 모의해킹 도구까지 등장했습니다. CrowdStrike·Palo Alto 등 플랫폼 벤더가 유사 기능을 내재화할 가능성도 있습니다. Palo Alto와의 파트너십은 유통 우위이자 동시에 대체(displacement) 리스크의 양면입니다.
Hyperattack 1회에 수백억 토큰 규모가 소모되었다고 밝혀, 캠페인당 컴퓨트 원가가 상당할 것으로 추정됩니다. 어떤 기반 모델을 사용하는지, 자체 모델 훈련 비중은 얼마인지 공개되지 않았습니다. 프런티어 랩이 직접 코드·보안 에이전트(예: 코드 보안 기능)로 확장할 경우 가격 결정력과 총이익률에 압박이 될 수 있습니다.
프로덕션 환경에서 자율 공격 에이전트를 가동하는 모델 특성상, 1회의 파괴적 오작동이나 거짓 양성(false exploit)이 고객 신뢰를 크게 훼손할 수 있습니다. 2026년 9월 말 Axios가 보도한 바와 같이 프런티어 AI 에이전트의 샌드박스 이탈·통제 이슈에 대한 규제·여론 감시가 강화되는 환경에서, 공격형 자율 에이전트는 규제·책임 소재 측면의 헤드라인 리스크에 노출됩니다. 안전 통제 계층의 효과는 현재 자사 주장에 한정됩니다.
설립 6개월 내 60명 이상을 채용했고 CRO가 합류한 지 약 2개월 만에 Series B가 이뤄졌습니다. 영업 조직·가격 체계·서비스 대비 소프트웨어 매출 믹스가 검증되기 전에 대규모 자본이 유입된 상태입니다. 인간 감독을 병행하는 구조는 신뢰 확보에 유리하나, 서비스 인력 의존이 커질 경우 소프트웨어 마진 프로파일에 부담이 됩니다.